Text
Page: 1
CVSS 9.8を含むCVE4件、
Fluentdメンテナが経験した
脆弱性対応の舞台裏
CloudNative Days Winter 2026
2026/11/19
1
Page: 2
自己紹介
Shizuo Fujita (藤田 静男)
株式会社クリアコード
Fluentd コミッター
01
46
2
Page: 3
去年は、裏番組に全部持っていかれた
CNDW2025、同じ時間帯のセッション
『ゼルダの伝説 ティアーズ オブ ザ キングダム』
の開発を支えたクラウド環境
今日はこちらに来てくれて、ありがとうございます
02
46
3
Page: 4
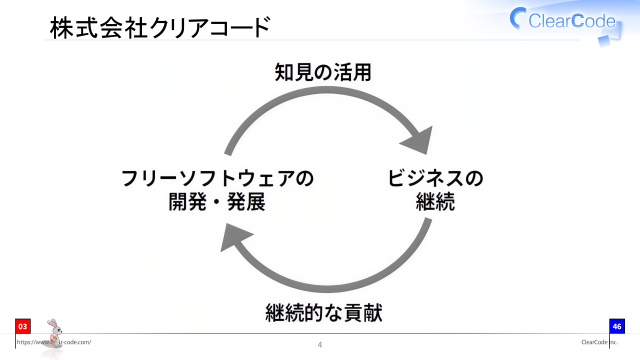
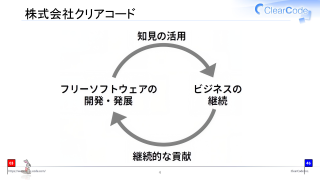
株式会社クリアコード
03
46
4
Page: 5
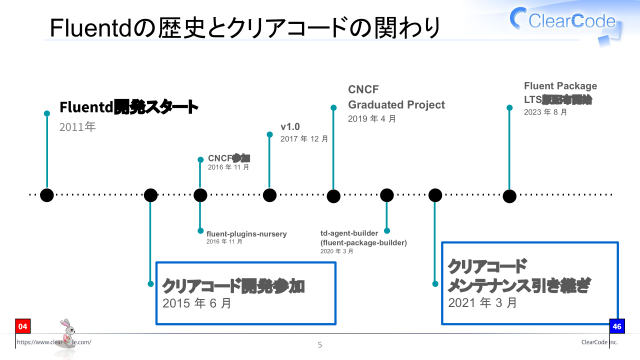
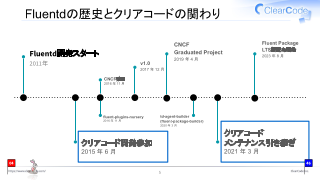
Fluentdの歴史とクリアコードの関わり
Fluent Package
LTS版配布開始
CNCF
Graduated Project
Fluentd開発スタート
2011年
2023 年 8 月
2019 年 4 月
v1.0
2017 年 12 月
CNCF参加
2016 年 11 月
fluent-plugins-nursery
2016 年 11 月
td-agent-builder
(fluent-package-builder)
2020 年 3 月
クリアコード開発参加クリアコード
メンテナンス引き継ぎ
2015 年 6 月2021 年 3 月
04
46
5
Page: 6
FluentdのCVE4件に、
いつ気づきましたか?
05
46
6
Page: 7
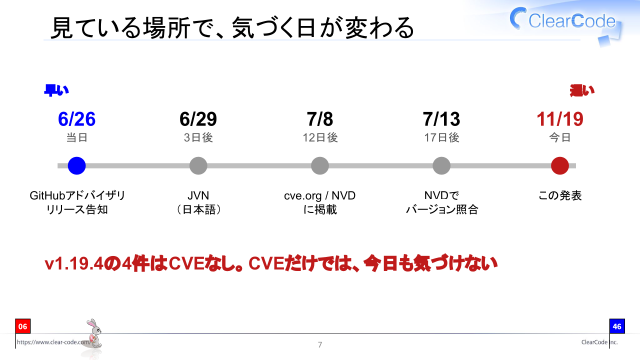
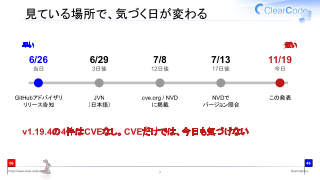
見ている場所で、気づく日が変わる
早い
遅い
6/266/297/87/1311/19
当日3日後12日後17日後今日
GitHubアドバイザリ
リリース告知JVN
(日本語)cve.org / NVD
に掲載NVDで
バージョン照合この発表
v1.19.4の4件はCVEなし。CVEだけでは、今日も気づけない
06
46
7
Page: 8
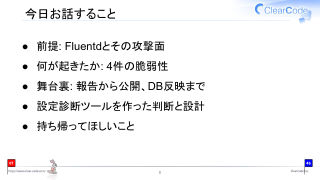
今日お話すること
● 前提: Fluentdとその攻撃面
● 何が起きたか: 4件の脆弱性
● 舞台裏: 報告から公開、DB反映まで
● 設定診断ツールを作った判断と設計
● 持ち帰ってほしいこと
07
46
8
Page: 9
● 前提: Fluentdとその攻撃面
● 何が起きたか: 4件の脆弱性
● 舞台裏: 報告から公開、DB反映まで
● 設定診断ツールを作った判断と設計
● 持ち帰ってほしいこと
08
46
9
Page: 10
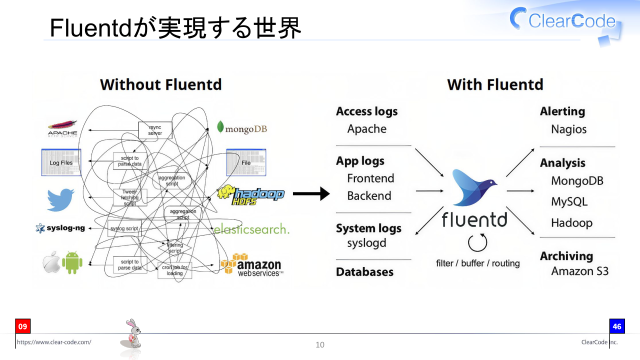
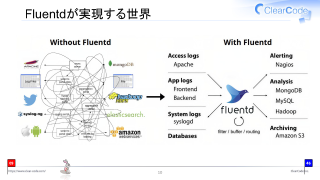
Fluentdが実現する世界
09
46
10
Page: 11
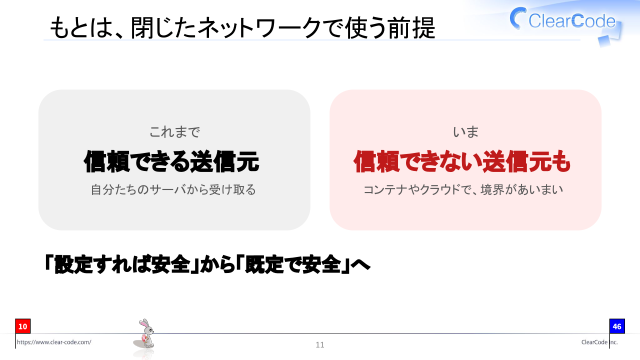
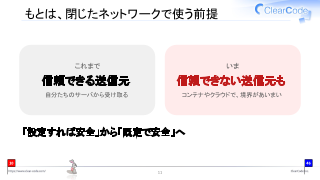
もとは、閉じたネットワークで使う前提
これまでいま
信頼できる送信元信頼できない送信元も
自分たちのサーバから受け取るコンテナやクラウドで、境界があいまい
「設定すれば安全」から「既定で安全」へ
10
46
11
Page: 12
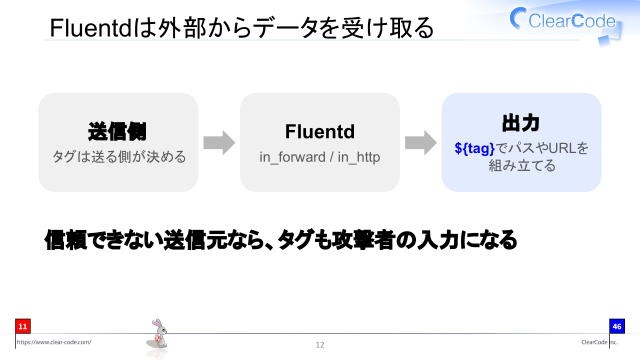
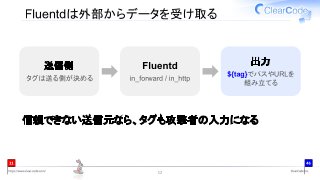
Fluentdは外部からデータを受け取る
送信側Fluentd
タグは送る側が決めるin_forward / in_http
出力
${tag}でパスやURLを
組み立てる
信頼できない送信元なら、タグも攻撃者の入力になる
11
46
12
Page: 13
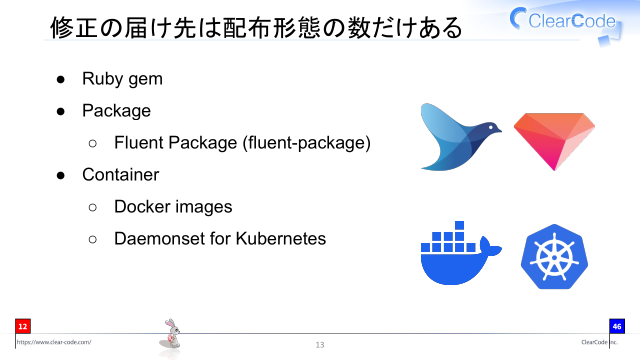
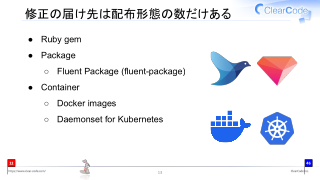
修正の届け先は配布形態の数だけある
● Ruby gem
● Package
○ Fluent Package (fluent-package)
● Container
○ Docker images
○ Daemonset for Kubernetes
12
46
13
Page: 14
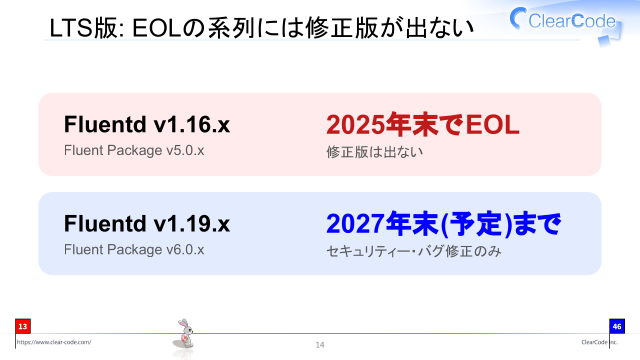
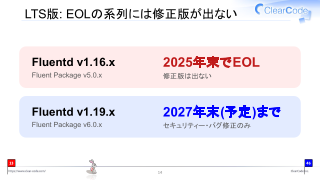
LTS版: EOLの系列には修正版が出ない
Fluentd v1.16.x2025年末でEOL
Fluent Package v5.0.x修正版は出ない
Fluentd v1.19.x2027年末(予定)まで
Fluent Package v6.0.xセキュリティー・バグ修正のみ
13
46
14
Page: 15
● 前提: Fluentdとその攻撃面
● 何が起きたか: 4件の脆弱性
● 舞台裏: 報告から公開、DB反映まで
● 設定診断ツールを作った判断と設計
● 持ち帰ってほしいこと
14
46
15
Page: 16
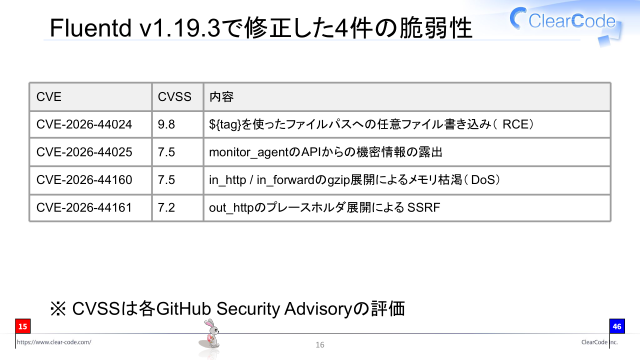
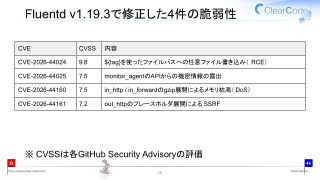
Fluentd v1.19.3で修正した4件の脆弱性
CVECVSS内容
CVE-2026-440249.8${tag}を使ったファイルパスへの任意ファイル書き込み( RCE)
CVE-2026-440257.5monitor_agentのAPIからの機密情報の露出
CVE-2026-441607.5in_http / in_forwardのgzip展開によるメモリ枯渇( DoS)
CVE-2026-441617.2out_httpのプレースホルダ展開による SSRF
※ CVSSは各GitHub Security Advisoryの評価
15
46
16
Page: 17
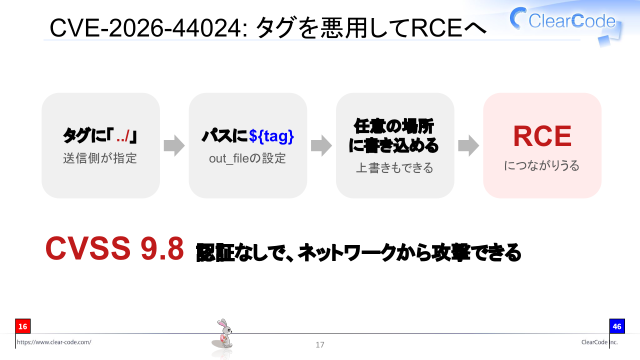
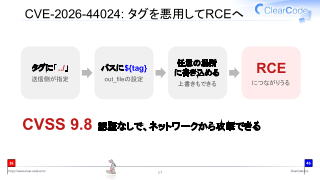
CVE-2026-44024: タグを悪用してRCEへ
タグに「 ../」パスに${tag}
送信側が指定out_fileの設定
任意の場所
に書き込めるRCE
上書きもできるにつながりうる
CVSS 9.8 認証なしで、ネットワークから攻撃できる
16
46
17
Page: 18
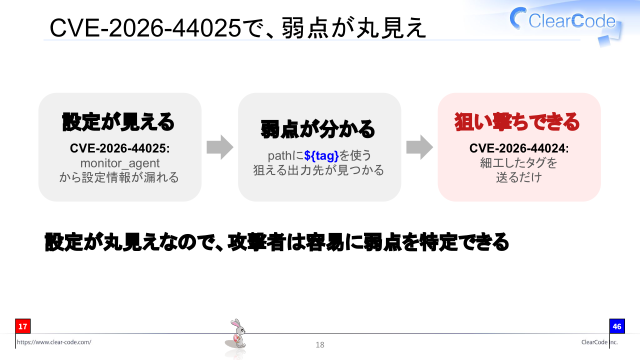
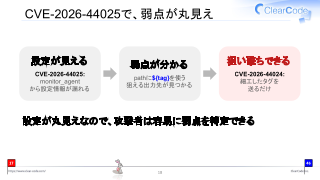
CVE-2026-44025で、弱点が丸見え
設定が見える
CVE-2026-44025:
monitor_agent
から設定情報が漏れる
弱点が分かる
pathに${tag}を使う
狙える出力先が見つかる
狙い撃ちできる
CVE-2026-44024:
細工したタグを
送るだけ
設定が丸見えなので、攻撃者は容易に弱点を特定できる
17
46
18
Page: 19
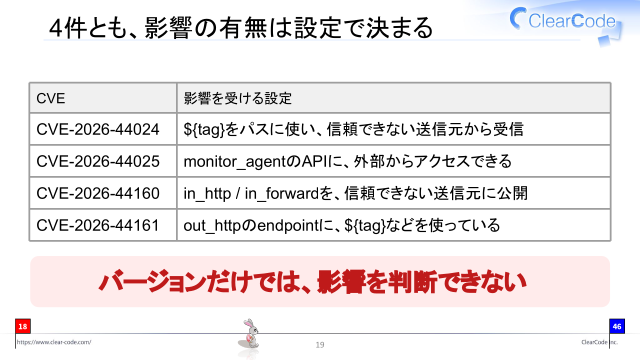
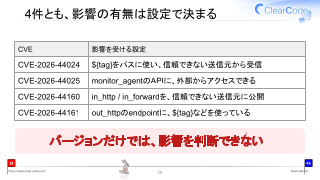
4件とも、影響の有無は設定で決まる
CVE影響を受ける設定
CVE-2026-44024${tag}をパスに使い、信頼できない送信元から受信
CVE-2026-44025monitor_agentのAPIに、外部からアクセスできる
CVE-2026-44160in_http / in_forwardを、信頼できない送信元に公開
CVE-2026-44161out_httpのendpointに、${tag}などを使っている
バージョンだけでは、影響を判断できない
18
46
19
Page: 20
● 前提: Fluentdとその攻撃面
● 何が起きたか: 4件の脆弱性
● 舞台裏: 報告から公開、DB反映まで
● 設定診断ツールを作った判断と設計
● 持ち帰ってほしいこと
19
46
20
Page: 21
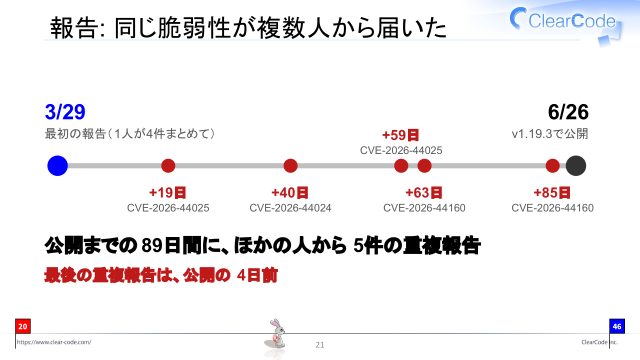
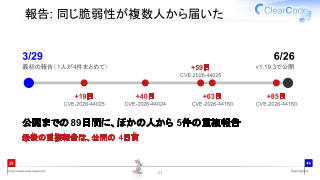
報告: 同じ脆弱性が複数人から届いた
3/29
6/26
+59日
最初の報告(1人が4件まとめて)
v1.19.3で公開
CVE-2026-44025
+19日+40日+63日+85日
CVE-2026-44025CVE-2026-44024CVE-2026-44160CVE-2026-44160
公開までの 89日間に、ほかの人から 5件の重複報告
最後の重複報告は、公開の 4日前
20
46
21
Page: 22
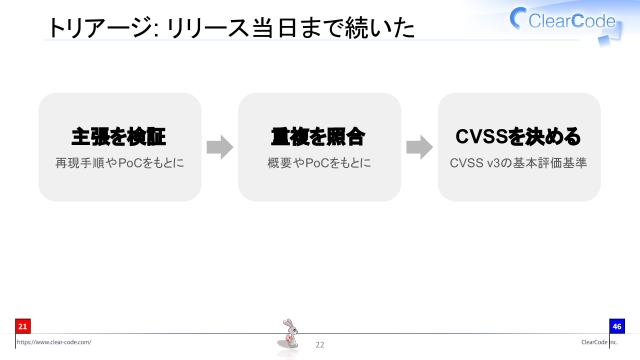
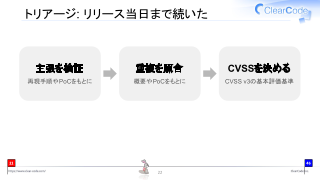
トリアージ: リリース当日まで続いた
主張を検証重複を照合CVSSを決める
再現手順やPoCをもとに概要やPoCをもとにCVSS v3の基本評価基準
21
46
22
Page: 23
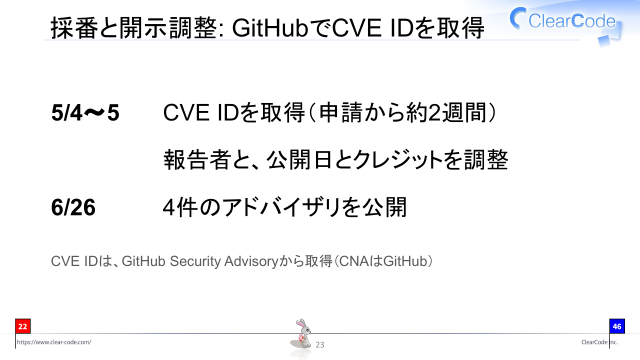
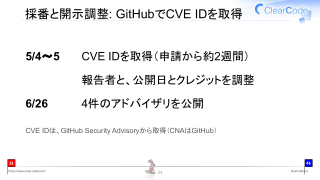
採番と開示調整: GitHubでCVE IDを取得
5/4〜5
CVE IDを取得(申請から約2週間)
報告者と、公開日とクレジットを調整
6/26
4件のアドバイザリを公開
CVE IDは、GitHub Security Advisoryから取得(CNAはGitHub)
22
46
23
Page: 24
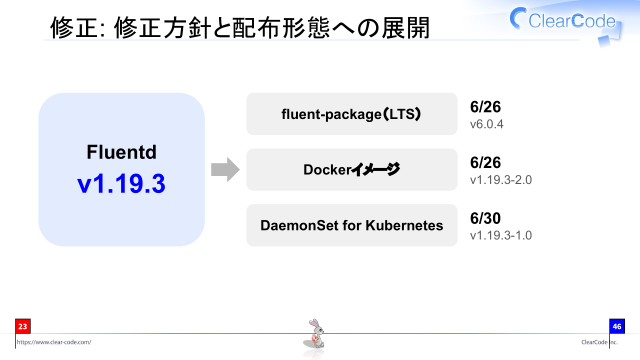
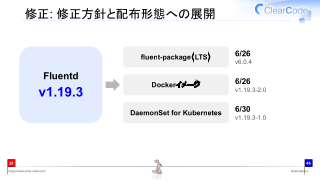
修正: 修正方針と配布形態への展開
Fluentd
v1.19.3
fluent-package(LTS)6/26
Dockerイメージ6/26
DaemonSet for Kubernetes6/30
23
v6.0.4
v1.19.3-2.0
v1.19.3-1.0
46
24
Page: 25
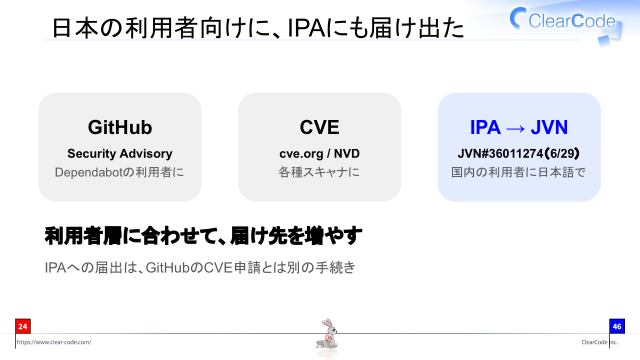
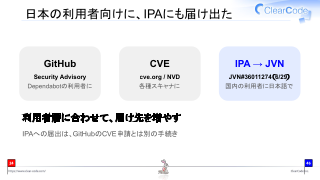
日本の利用者向けに、IPAにも届け出た
GitHubCVEIPA → JVN
Security Advisory
Dependabotの利用者にcve.org / NVD
各種スキャナにJVN#36011274(6/29)
国内の利用者に日本語で
利用者層に合わせて、届け先を増やす
IPAへの届出は、GitHubのCVE申請とは別の手続き
24
46
25
Page: 26
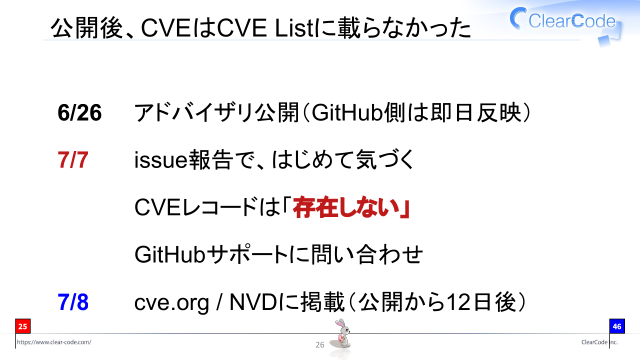
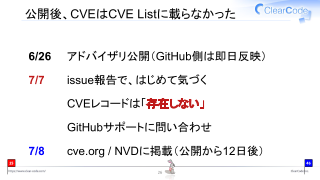
公開後、CVEはCVE Listに載らなかった
6/26アドバイザリ公開(GitHub側は即日反映)
7/7issue報告で、はじめて気づく
CVEレコードは「存在しない」
GitHubサポートに問い合わせ
7/8
cve.org / NVDに掲載(公開から12日後)
25
46
26
Page: 27
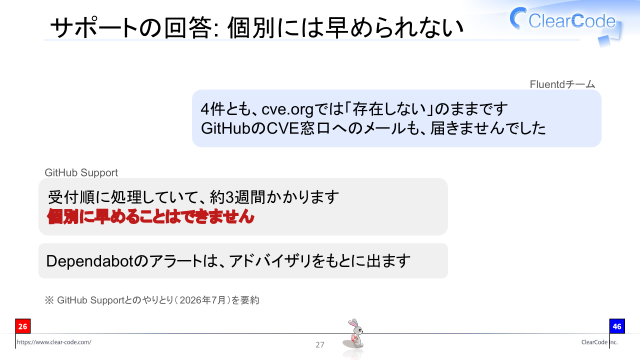
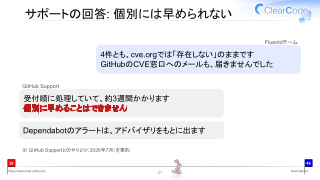
サポートの回答: 個別には早められない
Fluentdチーム
4件とも、cve.orgでは「存在しない」のままです
GitHubのCVE窓口へのメールも、届きませんでした
GitHub Support
受付順に処理していて、約3週間かかります
個別に早めることはできません
Dependabotのアラートは、アドバイザリをもとに出ます
※ GitHub Supportとのやりとり( 2026年7月)を要約
26
46
27
Page: 28
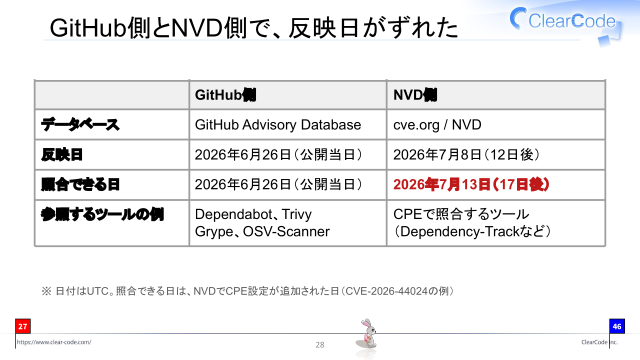
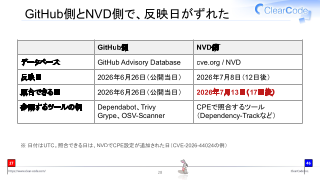
GitHub側とNVD側で、反映日がずれた
GitHub側NVD側
データベースGitHub Advisory Databasecve.org / NVD
反映日2026年6月26日(公開当日)2026年7月8日(12日後)
照合できる日2026年6月26日(公開当日)2026年7月13日(17日後)
参照するツールの例Dependabot、Trivy
Grype、OSV-ScannerCPEで照合するツール
(Dependency-Trackなど)
※ 日付はUTC。照合できる日は、NVDでCPE設定が追加された日(CVE-2026-44024の例)
27
46
28
Page: 29
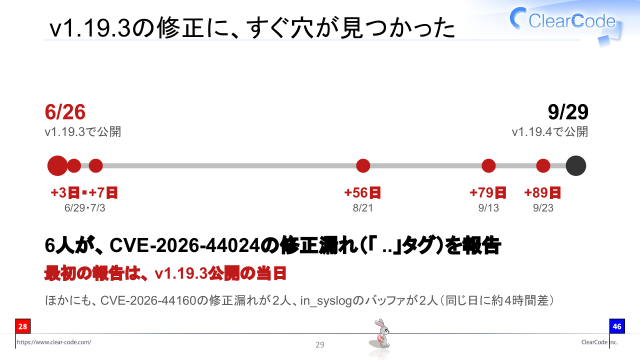
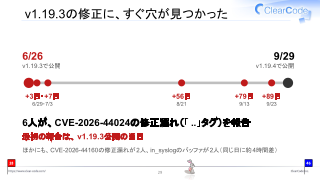
v1.19.3の修正に、すぐ穴が見つかった
6/26
9/29
v1.19.3で公開
v1.19.4で公開
+3日・+7日+56日+79日+89日
6/29・7/38/219/139/23
6人が、CVE-2026-44024の修正漏れ(「 ..」タグ)を報告
最初の報告は、 v1.19.3公開の当日
ほかにも、CVE-2026-44160の修正漏れが 2人、in_syslogのバッファが2人(同じ日に約 4時間差)
28
46
29
Page: 30
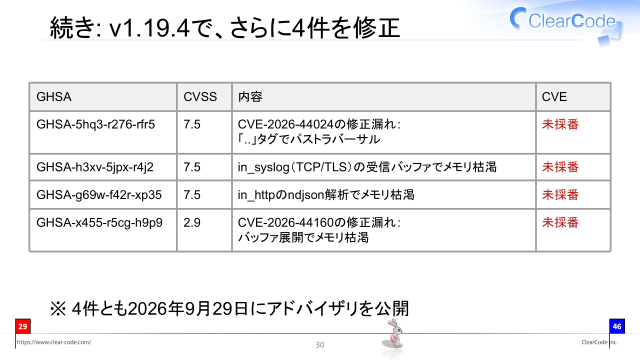
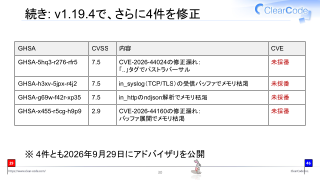
続き: v1.19.4で、さらに4件を修正
GHSACVSS内容CVE
GHSA-5hq3-r276-rfr57.5CVE-2026-44024の修正漏れ:
「..」タグでパストラバーサル未採番
GHSA-h3xv-5jpx-r4j27.5in_syslog(TCP/TLS)の受信バッファでメモリ枯渇未採番
GHSA-g69w-f42r-xp357.5in_httpのndjson解析でメモリ枯渇未採番
GHSA-x455-r5cg-h9p92.9CVE-2026-44160の修正漏れ:
バッファ展開でメモリ枯渇未採番
※ 4件とも2026年9月29日にアドバイザリを公開
29
46
30
Page: 31
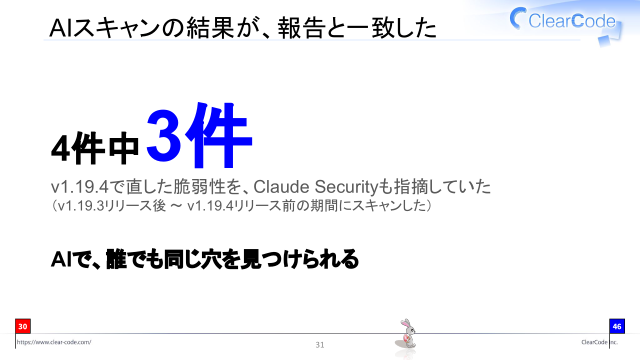
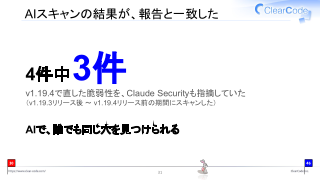
AIスキャンの結果が、報告と一致した
4件中
3件
v1.19.4で直した脆弱性を、Claude Securityも指摘していた
(v1.19.3リリース後 〜 v1.19.4リリース前の期間にスキャンした)
AIで、誰でも同じ穴を見つけられる
30
46
31
Page: 32
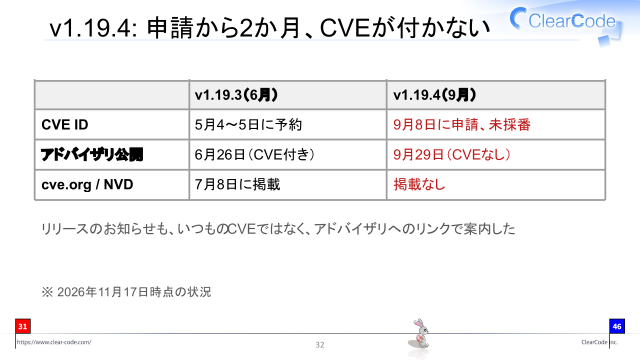
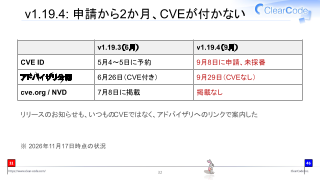
v1.19.4: 申請から2か月、CVEが付かない
v1.19.3(6月)v1.19.4(9月)
CVE ID5月4〜5日に予約9月8日に申請、未採番
アドバイザリ公開6月26日(CVE付き)9月29日(CVEなし)
cve.org / NVD7月8日に掲載掲載なし
リリースのお知らせも、いつものCVEではなく、アドバイザリへのリンクで案内した
※ 2026年11月17日時点の状況
31
46
32
Page: 33
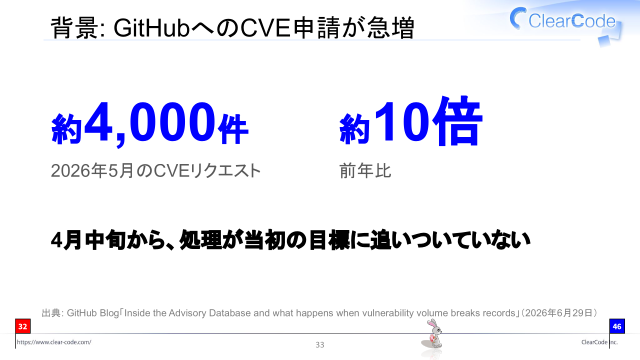
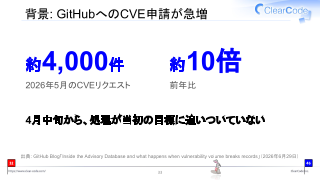
背景: GitHubへのCVE申請が急増
4,000件約
2026年5月のCVEリクエスト前年比
約
10倍
4月中旬から、処理が当初の目標に追いついていない
出典: GitHub Blog「Inside the Advisory Database and what happens when vulnerability volume breaks records」(2026年6月29日)
32
46
33
Page: 34
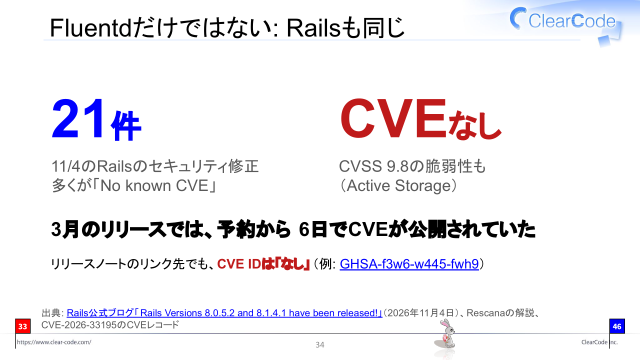
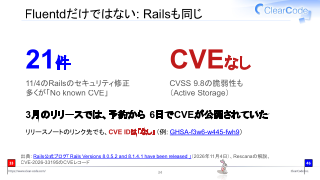
Fluentdだけではない: Railsも同じ
21件CVEなし
11/4のRailsのセキュリティ修正
多くが「No known CVE」CVSS 9.8の脆弱性も
(Active Storage)
3月のリリースでは、予約から 6日でCVEが公開されていた
リリースノートのリンク先でも、CVE IDは「なし」 (例: GHSA-f3w6-w445-fwh9)
33
出典: Rails公式ブログ「 Rails Versions 8.0.5.2 and 8.1.4.1 have been released!」(2026年11月4日)、Rescanaの解説、
CVE-2026-33195のCVEレコード
34
46
Page: 35
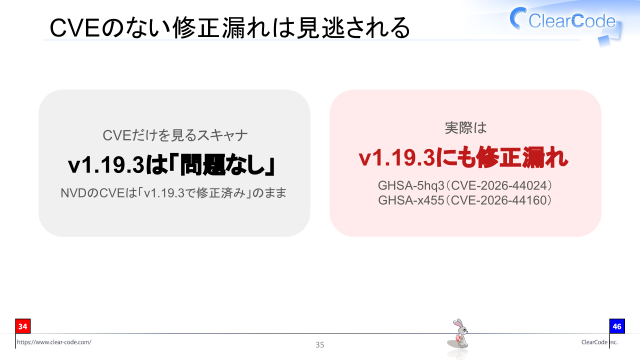
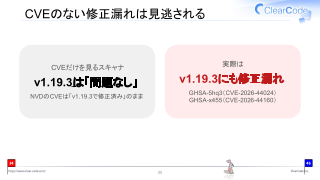
CVEのない修正漏れは見逃される
実際は
CVEだけを見るスキャナ
v1.19.3にも修正漏れ
v1.19.3は「問題なし」
GHSA-5hq3(CVE-2026-44024)
GHSA-x455(CVE-2026-44160)
NVDのCVEは「v1.19.3で修正済み」のまま
34
46
35
Page: 36
自社のツールは、
どちらを見ていますか?
35
46
36
Page: 37
● 前提: Fluentdとその攻撃面
● 何が起きたか: 4件の脆弱性
● 舞台裏: 報告から公開、DB反映まで
● 設定診断ツールを作った判断と設計
● 持ち帰ってほしいこと
36
46
37
Page: 38
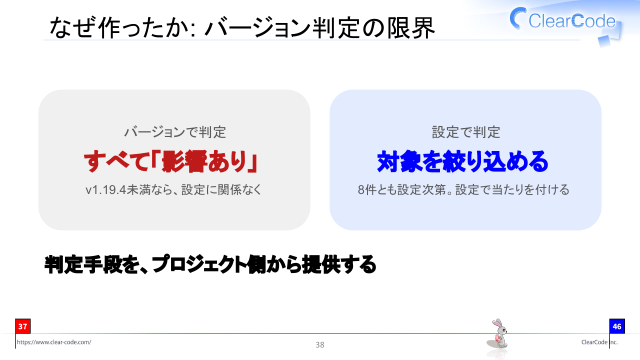
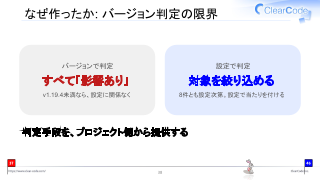
なぜ作ったか: バージョン判定の限界
バージョンで判定設定で判定
すべて「影響あり」対象を絞り込める
v1.19.4未満なら、設定に関係なく8件とも設定次第。設定で当たりを付ける
判定手段を、プロジェクト側から提供する
37
46
38
Page: 39
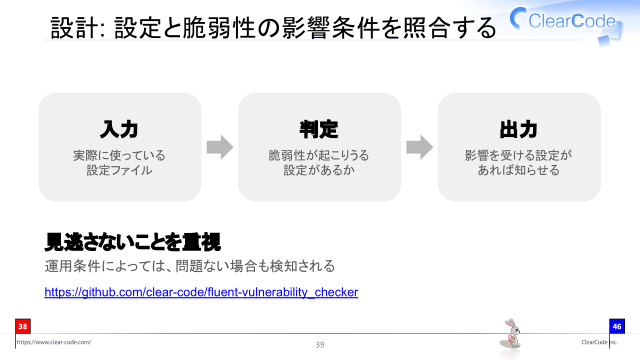
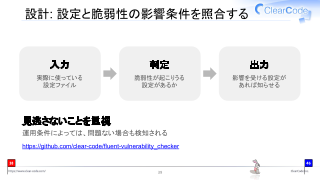
設計: 設定と脆弱性の影響条件を照合する
入力判定出力
実際に使っている
設定ファイル脆弱性が起こりうる
設定があるか影響を受ける設定が
あれば知らせる
見逃さないことを重視
運用条件によっては、問題ない場合も検知される
https://github.com/clear-code/fluent-vulnerability_checker
38
46
39
Page: 40
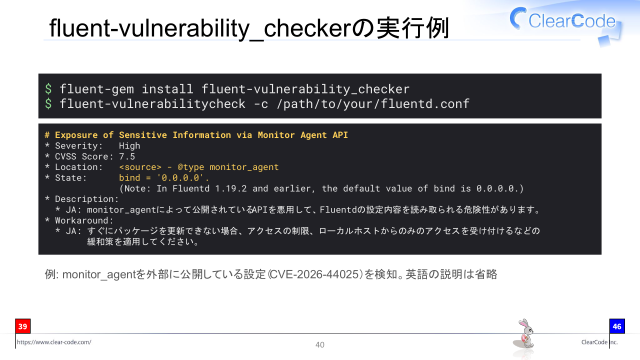
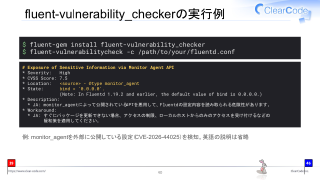
fluent-vulnerability_checkerの実行例
$ fluent-gem install fluent-vulnerability_checker
$ fluent-vulnerabilitycheck -c /path/to/your/fluentd.conf
# Exposure of Sensitive Information via Monitor Agent API
* Severity:
High
* CVSS Score: 7.5
* Location:
<source> - @type monitor_agent
* State:
bind = '0.0.0.0'.
(Note: In Fluentd 1.19.2 and earlier, the default value of bind is 0.0.0.0.)
* Description:
* JA: monitor_agentによって公開されているAPIを悪用して、Fluentdの設定内容を読み取られる危険性があります。
* Workaround:
* JA: すぐにパッケージを更新できない場合、アクセスの制限、ローカルホストからのみのアクセスを受け付けるなどの
緩和策を適用してください。
例: monitor_agentを外部に公開している設定(CVE-2026-44025)を検知。英語の説明は省略
39
46
40
Page: 41
● 前提: Fluentdとその攻撃面
● 何が起きたか: 4件の脆弱性
● 舞台裏: 報告から公開、DB反映まで
● 設定診断ツールを作った判断と設計
● 持ち帰ってほしいこと
40
46
41
Page: 42
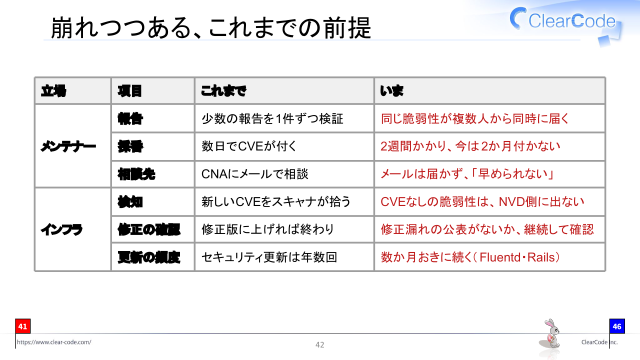
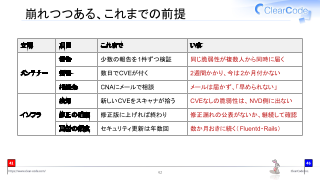
崩れつつある、これまでの前提
立場
メンテナー
インフラ
項目これまでいま
報告少数の報告を 1件ずつ検証同じ脆弱性が複数人から同時に届く
採番数日でCVEが付く2週間かかり、今は 2か月付かない
相談先CNAにメールで相談メールは届かず、「早められない」
検知新しいCVEをスキャナが拾うCVEなしの脆弱性は、 NVD側に出ない
修正の確認修正版に上げれば終わり修正漏れの公表がないか、継続して確認
更新の頻度セキュリティ更新は年数回数か月おきに続く( Fluentd・Rails)
41
46
42
Page: 43
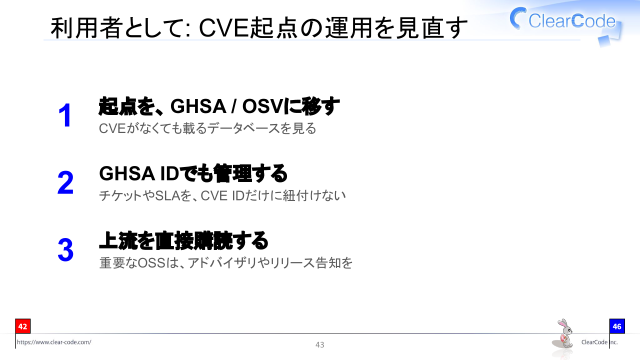
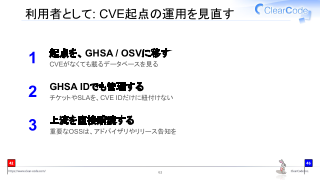
利用者として: CVE起点の運用を見直す
1起点を、 GHSA / OSVに移す
2GHSA IDでも管理する
3上流を直接購読する
CVEがなくても載るデータベースを見る
チケットやSLAを、CVE IDだけに紐付けない
重要なOSSは、アドバイザリやリリース告知を
42
46
43
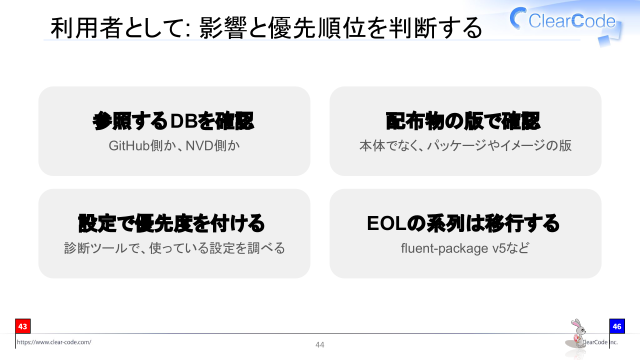
Page: 44
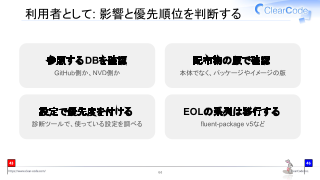
利用者として: 影響と優先順位を判断する
参照する DBを確認配布物の版で確認
GitHub側か、NVD側か本体でなく、パッケージやイメージの版
設定で優先度を付けるEOLの系列は移行する
診断ツールで、使っている設定を調べるfluent-package v5など
43
46
44
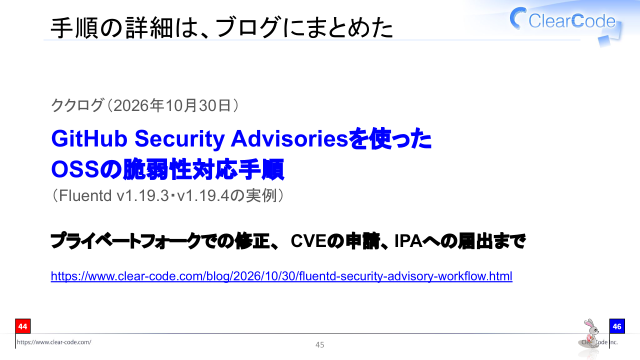
Page: 45
手順の詳細は、ブログにまとめた
ククログ(2026年10月30日)
GitHub Security Advisoriesを使った
OSSの脆弱性対応手順
(Fluentd v1.19.3・v1.19.4の実例)
プライベートフォークでの修正、 CVEの申請、 IPAへの届出まで
https://www.clear-code.com/blog/2026/10/30/fluentd-security-advisory-workflow.html
44
46
45
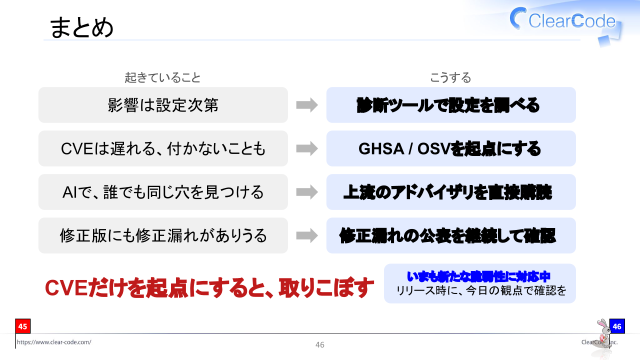
Page: 46
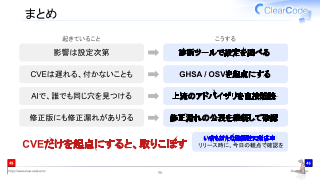
まとめ
起きていることこうする
影響は設定次第診断ツールで設定を調べる
CVEは遅れる、付かないこともGHSA / OSVを起点にする
AIで、誰でも同じ穴を見つける上流のアドバイザリを直接購読
修正版にも修正漏れがありうる修正漏れの公表を継続して確認
CVEだけを起点にすると、取りこぼす
45
いまも新たな脆弱性に対応中
リリース時に、今日の観点で確認を
46
46
Page: 47
Discussionに日本語Q&Aあります!
https://github.com/fluent/fluentd/discussions/categories/q-a-japanese
日本語での問い合わせも、
お待ちしてます!!
Issue報告やPull Requestもお待ちしてます!
脆弱性の報告はSecurityタブから非公開で
46
46
47